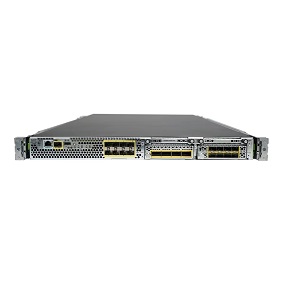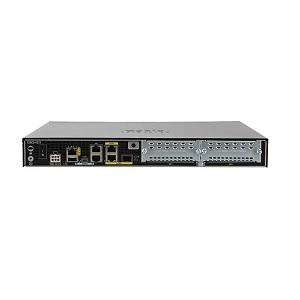
معرفی فایروال سیسکو FPR-4120؛ پلتفرم امنیتی پرقدرت لبه دیتاسنتر
فایروال سیسکو Cisco FPR-4120 یکی از اعضای شاخص و ردهبالای سری Firepower 4000 سیسکو است که اختصاصاً برای مراکز داده، لبه شبکههای کلانمقیاس (Edge) و سازمانهای بزرگ با ترافیکهای سنگین توسعه یافته است. در شرایطی که حجم بالایی از ترافیک رمزشده SSL/TLS و درخواستهای همزمان بین شعب و دیتاسنتر در جریان است، فایروالهای معمولی دچار گلوگاه میشوند؛ اما FPR-4120 با توان بازرسی تهدیدات ۲۰ گیگابیت بر ثانیه و توان IPS حدود ۱۵ گیگابیت، پایداری و امنیت شبکه را تضمین میکند.
این دستگاه مجهز به ۸ پورت بومی 10GBase-X SFP+ به همراه ۲ اسلات ماژول توسعه شبکه (NIM) است که دست مهندسان شبکه را برای گسترش اتصالات ۱۰، ۴۰ یا ۱۰۰ گیگابیت در آینده کاملاً باز میگذارد.
🚀
توان Threat تا ۲۰ گیگ
بازرسی عمیق بدون افت سرعت
🛡️
سیستم امنیتی چندلایه
IPS، بازرسی SSL و فیلترینگ URL
🔗
۸ پورت ۱۰ گیگ SFP+
اتصالات پرسرعت فیبر نوری
🧩
معماری ماژولار
۲ اسلات کارت شبکه توسعه اختیاری
این محصول دقیقاً در چه پروژههایی نصب و استفاده میشود؟
سناریوهای اجرایی ایدهآل
- لبه دیتاسنترهای سازمانی (Data Center Edge): محافظت از سرویسهای حساس در برابر حملات پیشرفته و ترافیکهای ورودی مخرب.
- سازمانهای دارای شعب متعدد و پرتردد: تجمیع تونلهای امن VPN با پهنای باند خارقالعاده ۱۰ گیگابیت بر ثانیه.
- شبکههای نیازمند بازرسی عمیق ترافیک رمزنگاریشده (SSL/TLS): رمزگشایی و تحلیل لحظهای بستهها بدون ایجاد تأخیر در تبادل دیتای کاربران.
- ارائهدهندگان خدمات ابری و هاستینگ: تفکیک پالیسیهای امنیتی و پیادهسازی مکانیزمهای Multi-Tenancy پایدار.
این محصول برای شما ۱۰۰٪ توصیه میشود اگر:
- حجم ترافیک شبکه شما به بازرسی لایه ۷ و IPS تا مرز ۱۵ الی ۲۰ گیگابیت بر ثانیه نیاز دارد.
- تعداد زیادی تونل Site-to-Site VPN یا ریموت اکسس سازمانی با پهنای باند بالا (تا ۱۰ گیگابیت) دارید.
- زیرساخت دیتاسنتری شما مبتنی بر ماژولهای فیبر ۱۰ گیگابیت است و به توسعهپذیری ماژولار اهمیت میدهید.
- به دنبال راهکاری مطمئن با پردازش تفکیکشده ترافیک و توابع امنیتی (معماری چندهستهای بهینهسازیشده) هستید.
این محصول برای شما مناسب نیست اگر:
- شبکه شما در سطح دفاتر متوسط با پهنای باند کمتر از ۵ گیگابیت است (در این حالت سری FPR-2100 مانند مدلهای ۲۱۲۰ یا ۲۱۳۰ اقتصادیتر هستند).
- محیط شبکه ساده بوده و نیازی به پورتهای فیبر SFP+ یا بازرسی لایه ۷ تهدیدات پیشرفته ندارد.
- بودجه محدودی برای پیادهسازی زیرساختهای لایه Core دیتاسنتری در نظر گرفته شده است.
💡 نکته فنی واحد پشتیبانی پیشروتک: فایروال FPR-4120 از معماری سختافزاری پردازش موازی بهره میبرد؛ تفکیک وظایف بازرسی لایه فایروال از پردازش رمزنگاری و هوش تهدیدات (Threat Engine) مانع از کاهش توان دستگاه در هنگام فعالسازی تمام ماژولهای امنیتی همزمان میشود. پیشنهاد میشود این تجهیز را از طریق کنسول Cisco FMC مدیریت کنید تا یکپارچگی پالیسیها در تمامی پورتها حفظ شود.
ارزیابی و امتیازدهی مهندسی پیشروتک
ارزیابی کارشناسی فایروال سیسکو FPR-4120
* این امتیازدهی ارزیابی تخصصی کارشناسان پیشروتک بر اساس مشخصات فنی دیتاسنتری و تستهای عملیاتی است.
۹۷ / ۱۰۰
توان بازرسی تهدیدات (Threat Throughput): ۲۰ گیگابیت۹۸٪
ظرفیت و پهنای باند VPN (تا ۱۰ گیگابیت)۹۷٪
توسعهپذیری ماژولار (۲ اسلات توسعه)۹۶٪
پایداری در لبه دیتاسنتر و بارهای ترافیکی شدید۹۸٪
جدول مشخصات فنی محصول
مشخصات ساختاری و عملکردی فایروال Cisco FPR-4120
| برند و سازنده |
سیسکو (Cisco Systems) |
| مدل دقیق محصول |
Cisco FPR-4120 (FPR4120-NGFW-K9) |
| توان پردازش تهدیدات (Threat Throughput) |
تا ۲۰ گیگابیت بر ثانیه |
| توان عملیاتی IPS |
حدود ۱۵ گیگابیت بر ثانیه |
| حداکثر پهنای باند VPN |
تا ۱۰ گیگابیت بر ثانیه |
| پورتهای شبکه پیشفرض |
۸ پورت 10GBase-X SFP+ |
| اسلاتهای ماژول توسعه |
۲ اسلات شبکه ماژولار اختیاری |
| قابلیتهای امنیتی یکپارچه |
بازرسی SSL/TLS، سیستم پیشگیری از نفوذ (IPS)، فیلترینگ URL، کنترل نرمافزارها و ضد بدافزار |
| محیط و نوع کاربری |
مراکز داده بزرگ، Core Network و لبه شبکه سازمانی |
مقایسه سریع با گزینههای مشابه در بازار
| مدل فایروال |
توان Threat |
پهنای باند VPN |
پورتها و ماژولها |
هدف اصلی خرید |
| Cisco FPR-4120 (این محصول) |
۲۰ گیگابیت |
۱۰ گیگابیت |
۸ پورت SFP+ + دو اسلات ماژولار |
دیتاسنترهای پرتردد و لبه شبکه کلان |
| Cisco FPR-4110 |
۱۰ گیگابیت |
۴.۵ گیگابیت |
۸ پورت SFP+ + دو اسلات ماژولار |
دیتاسنترهای متوسط و لبه سازمانها |
| Cisco FPR-2140 |
۸.۵ گیگابیت |
۳ گیگابیت |
۱۲ پورت فیبر و شبکه ثابت |
شبکههای سازمانی Enterprise بدون نیاز به توسعه ماژولار |
| Cisco ASA 5585-X |
نسل قدیم (Legacy) |
محدودتر |
پلتفرم نسل قبل ASA |
شبکههای سنتی با معماری قدیمیتر |
پرسشهای متداول درباره فایروال سیسکو FPR-4120
۱. تفاوت اساسی مدل FPR-4120 با مدل FPR-4110 در چیست؟
مدل FPR-4120 با توان بازرسی تهدیدات ۲۰ گیگابیت (دو برابر مدل ۴۱۱۰) و پهنای باند VPN تا ۱۰ گیگابیت، برای بارهای کاری سنگینتر و شبکههای دیتاسنتری با تراکنش بسیار بالا بهینهسازی شده است.
۲. آیا دستگاه امکان بازرسی ترافیک رمزشده SSL را بدون افت کارایی دارد؟
بله؛ سری ۴۱۰۰ سیسکو از موتورهای سختافزاری شتابدهنده رمزنگاری استفاده میکند که به دستگاه اجازه میدهد بستههای SSL/TLS را در کسری از ثانیه رمزگشایی، بازرسی و مجدداً ایمنسازی کند.
۳. اسلاتهای ماژول توسعه چه کاربردی دارند؟
با استفاده از ۲ اسلات توسعه این فایروال، میتوانید در صورت نیاز به توسعه پهنای باند، کارتهای شبکه اضافی ۱۰، ۴۰ یا پورتهای تکمیلی را بدون تعویض کل شاسی به دستگاه اضافه کنید.
۴. چه مدلهای مدیریتی برای این فایروال در دسترس است؟
امکان مدیریت بهصورت Local و رابط کاربری دروندستگاهی وجود دارد، اما برای حداکثر کارایی و همگامسازی پالیسیها، استفاده از کنترلر متمرکز Cisco Firepower Management Center (FMC) توصیه میشود.
جمعبندی و راهنمای خرید
فایروال سیسکو Cisco FPR-4120 ترکیبی فوقالعاده از توان پردازش ۲۰ گیگابیت در لایه Threat، ظرفیت ۱۰ گیگابیت VPN و مقیاسپذیری با پورتهای فیبر SFP+ و اسلاتهای ماژولار است. اگر برای لبه دیتاسنتر یا شبکه کلانمقیاس سازمان خود به دنبال پایداری بینقص در برابر حملات سایبری هستید، این دستگاه گزینهای آیندهنگرانه از فروشگاه پیشروتک خواهد بود.
شمـا هـم دربـاره ایـن کــالا دیــدگاه ثبــت کنید، بــا ثبــتدیـدگاه بر روی کالاهای خریداری شده ۵ امتیاز دریافت کنید.